Dữ liệu không bị lộ, không bị sửa đổi, nhưng hệ thống ngừng hoạt động đúng lúc cần sử dụng. Khi đó, chúng ta đã bảo vệ đầy đủ hệ thống hay chưa?
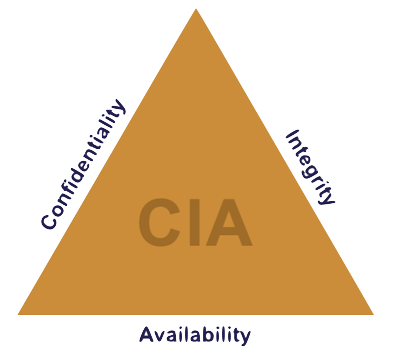
Tam giác CIA gồm Confidentiality — tính bí mật; Integrity — tính toàn vẹn; Availability — tính sẵn sàng. Khi trao đổi về an toàn thông tin (ATTT), chúng ta dễ tập trung vào hai thuộc tính đầu. Chữ A có thể được xem chủ yếu là công việc vận hành, nhất là khi gián đoạn bắt nguồn từ lỗi hạ tầng.
1. “Lỗi hạ tầng” và tác động đến ATTT
Giả sử thiết bị lưu trữ hỏng khiến dịch vụ ngừng hoạt động. Nhận định “đây là lỗi hạ tầng” xác định nguyên nhân kỹ thuật. Trong khi đó, việc người dùng hợp lệ không thể truy cập thông tin và dịch vụ khi cần cho thấy tính sẵn sàng đang bị ảnh hưởng.
Nguyên nhân thuộc hạ tầng và tác động thuộc tính sẵn sàng có thể đồng thời đúng. Việc xác định nguyên nhân kỹ thuật cần đi cùng đánh giá tác động đến hoạt động và các yêu cầu ATTT. Không cần có tấn công mạng thì tính sẵn sàng mới trở thành vấn đề cần xem xét.
2. Phạm vi ATTT rộng hơn công việc của một bộ phận
Cần phân biệt an toàn thông tin với bộ phận phụ trách an toàn thông tin. ATTT là yêu cầu đối với thông tin và hệ thống; việc đáp ứng yêu cầu đó có sự tham gia của nhiều đơn vị.
Dự phòng thiết bị, đường truyền và nguồn điện; giám sát năng lực xử lý; sao lưu và kiểm thử khôi phục đều góp phần bảo vệ tính sẵn sàng. Những biện pháp này thường do các đội hạ tầng, mạng, cơ sở dữ liệu hoặc ứng dụng triển khai. Đơn vị thực hiện không làm thay đổi mục tiêu bảo vệ của biện pháp.
Nhìn nhận chữ A trong phạm vi ATTT giúp các yêu cầu vận hành, bảo vệ và phục hồi được xem xét cùng nhau. Cách tổ chức thực hiện vẫn cần phù hợp với chức năng và chuyên môn của từng đơn vị.
3. Từ “đã có” đến “đã kiểm chứng”
Có thiết bị dự phòng chưa đủ để biết dịch vụ chuyển đổi mất bao lâu. Có bản sao lưu chưa đủ để biết dữ liệu và dịch vụ có thể khôi phục thành công hay không. Giá trị của các biện pháp này cần được kiểm chứng theo nhu cầu sử dụng thực tế.
Với người làm IT, đó là khả năng tiếp tục cung cấp và khôi phục dịch vụ. Với người làm ATTT, đó là mức độ đáp ứng yêu cầu bảo vệ tính sẵn sàng. Với lãnh đạo, đó là ảnh hưởng đến hoạt động, mức gián đoạn có thể chấp nhận và nguồn lực cần bố trí.
Một cơ sở trao đổi chung là xác định dịch vụ nào cần ưu tiên, thời gian gián đoạn có thể chấp nhận và kết quả kiểm thử khôi phục. Từ đó, nghiệp vụ, IT, ATTT và cấp quản lý có thể cùng đánh giá khoảng cách giữa yêu cầu và khả năng thực tế.
4. Kết luận
Theo tôi, khi kết luận “đây là lỗi hạ tầng”, chúng ta đã xác định nguyên nhân, nhưng vẫn cần hỏi: tác động đến tính sẵn sàng đã được đánh giá đầy đủ và khả năng phục hồi đã đáp ứng nhu cầu hoạt động hay chưa?
Đưa câu hỏi này vào thiết kế, đánh giá rủi ro và kiểm thử định kỳ sẽ giúp chữ A được quan tâm tương xứng với C và I. Bảo vệ thông tin cần bao gồm cả việc bảo đảm thông tin có thể được sử dụng khi cần.
If you found this helpful, you can buy me a coffee and keep me going. Thank you!
https://buymeacoffee.com/vohongnhuy1996
Y – 03/11/2026


Leave a Reply